Ir para o conteúdo
MENU
  • Nossas soluções

    Governança, Riscos & Compliance (GRC)

    • Plano Diretor de Segurança da Informação
    • Processos e Políticas de Segurança
    • Governança Integrada de Riscos
    • Governança de IA
    • Programa de Proteção de Dados
    • Business Risk Assessment
    • Gestão de Identidade e Acessos
    • Gestão de Crises e Continuidade de Negócio
    • Gestão de Riscos de Terceiros
    • Avaliação de Maturidade
    • Simulados de Crises e Table Top ​
    • Modelagem de Riscos e Ameaças​

    Segurança Ofensiva

    • Pentest Autônomo com IA
    • Conheça nosso Red Team
    • Cyber Wargames​
    • Testes de Intrusão Física e Wifi ​
    • Testes de Engenharia Social
    • Pentesting Avançado​
    • Testes de Engenharia Social

    Gestão de Vulnerabilidades & Exposição

    • Gestão e Governança de Vulnerabilidades​
    • VULTUS Platform
    • Programa de Desenvolvimento Seguro

    Soc & Threat Intelligence

    • SOC Vultus by Google SecOps
    • Gestão e Prevenção a Fraudes
    • Cyber Threat Intelligence
  • Quem somos
  • Ares
  • Governança de IA
  • Blog
Quem somos
Ares
Governança de IA
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Governança de IA
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades
  • VULTUS Platform

Técnico

  • Pentest Autônomo com IA
  • Conheça nosso Red Team
  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentesting Avançado
  1. Início
  2. Blog

Conhecimento Vultus

Segurança de elite.
Conhecimento para decidir.

Pentest autônomo com IA, segurança ofensiva, governança e inteligência de ameaças. Guias práticos para conectar os riscos do seu ambiente às decisões do negócio.

Segurança ofensiva ↗Governança e risco ↗Ameaças e inteligência ↗Explorar o acervo ↓

Leituras para começar

Informação para decisões melhores.

Análises, guias e perspectivas para conectar riscos às decisões do negócio.

Segurança ofensiva

Ataque à Binance: o que o maior roubo de cripto da história diz sobre a segurança da sua empresa

O incidente bilionário na Binance expõe como identidades privilegiadas, velocidade e inteligência artificial desafiam a segurança digital das empresas.
30 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Pentest autônomo com IA e pentest manual: o que muda?

Compare pentest autônomo com IA e pentest manual: hipóteses de ataque, frequência, evidências e o papel dos especialistas na validação do risco.

8 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

Segurança de IA generativa: governança, controles e testes

Prompt injection, vazamento de dados por agentes e uso de ferramentas fora da política: os riscos da IA generativa na empresa e como governá-los, protegê-los e testá-los.

14 de outubro de 2026Ler artigo ↗

Explore o acervo

Encontre a sua próxima leitura.

Do conceito à aplicação, escolha o tema que faz sentido para o seu momento.

Segurança ofensiva ↗Governança e risco ↗Ameaças e inteligência ↗

47 artigos para explorar

01

Segurança ofensiva

17 artigos

Segurança ofensiva

Ataque à Binance: o que o maior roubo de cripto da história diz sobre a segurança da sua empresa

O incidente bilionário na Binance expõe como identidades privilegiadas, velocidade e inteligência artificial desafiam a segurança digital das empresas.
30 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Red Team Assessment: como funciona uma simulação de ataque real

O que é um Red Team Assessment, como ele se diferencia do pentest, quais fases envolve e o que ele revela sobre a capacidade de detecção da empresa.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Pentest, Red Team e Purple Team: qual a diferença e quando usar cada um

Pentest, Red Team e Purple Team respondem perguntas diferentes. Veja o que cada teste entrega, quem participa e em que momento cada um faz sentido.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Quanto custa um pentest: as variáveis que definem o preço

Escopo, profundidade, prazo, reteste e quem executa: o que muda o preço de um pentest e como comparar propostas que parecem iguais.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Como escolher uma empresa de pentest: critérios para avaliar fornecedores

Equipe com certificação prática, teste manual, reteste, independência e relatório executivo: os critérios para avaliar uma empresa de pentest antes de contratar.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Teste de phishing e engenharia social: como medir o alcance de uma credencial

Como planejar, executar e medir um teste de engenharia social que vai além da taxa de clique e mostra até onde uma credencial entregue permite chegar.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Vibe coding: as falhas de segurança no código gerado por IA

Código gerado por IA funciona e passa no teste, mas pode trazer falhas de segurança que ninguém revisou. Os riscos do vibe coding e como manter a velocidade com controle.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Teste de intrusão física e Wi-Fi: o que um atacante alcança dentro do prédio

O que é o teste de intrusão física e de redes sem fio, o que ele encontra, como é conduzido com segurança e por que o acesso físico ainda importa.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Cyber Wargame: o exercício que testa o time técnico sob ataque

O que é um Cyber Wargame, como funciona, o que ele mede e como se diferencia de Red Team, Purple Team e tabletop exercise.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

AI red teaming: como testar se a sua aplicação de IA resiste a ataques

O que é AI red teaming, o que ele ataca em assistentes, agentes e sistemas com base de conhecimento e quando fazer o teste.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Modelagem de ameaças: o que é e como fazer antes de construir

O que é modelagem de ameaças, as quatro perguntas que ela responde, o método STRIDE explicado e quando aplicar o exercício em sistemas, integrações e no negócio.

14 de outubro de 2026Ler artigo ↗

Segurança ofensiva

Pentest autônomo com IA e pentest manual: o que muda?

Compare pentest autônomo com IA e pentest manual: hipóteses de ataque, frequência, evidências e o papel dos especialistas na validação do risco.

8 de outubro de 2026Ler artigo ↗

Segurança ofensiva

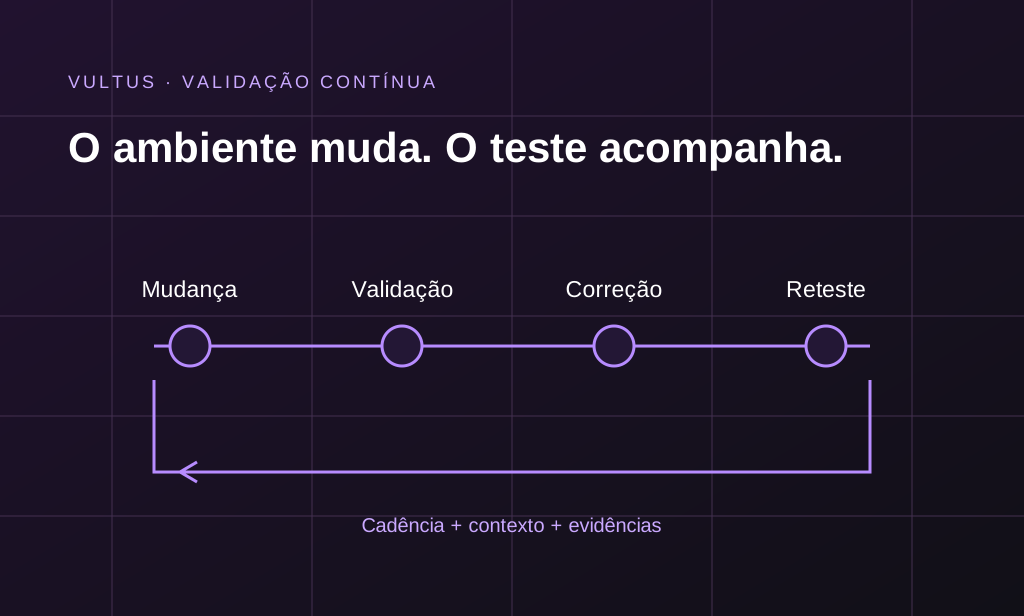
Pentest contínuo: a visão do Gartner e o papel dos testes autônomos

Entenda a visão do Gartner sobre testes ofensivos contínuos e como o pentest autônomo com IA pode conectar mudanças, validação e reteste.

8 de outubro de 2026Ler artigo ↗

Segurança ofensiva

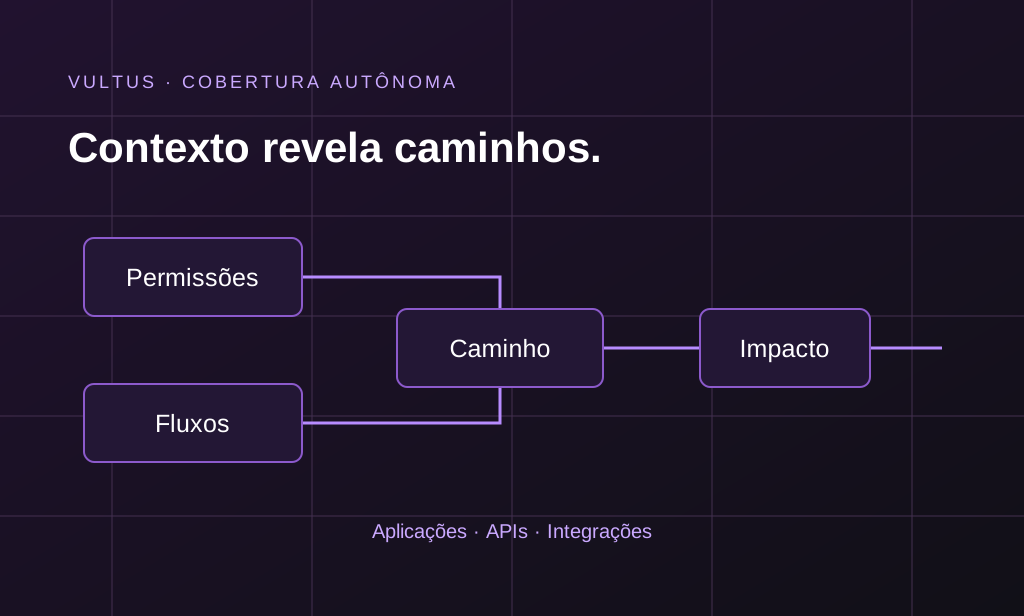
Cobertura do pentest autônomo: da vulnerabilidade ao caminho de ataque

Como o pentest autônomo com IA amplia a automação de testes que exigem contexto: permissões, fluxos de negócio, APIs e cadeias de ataque.

8 de outubro de 2026Ler artigo ↗

Segurança ofensiva

O que é Cyber Kill Chain?

Entenda o conceito de cyber kill chain e como os caminhos de ataque ajudam a orientar a prevenção, a detecção e a validação ofensiva.

12 de dezembro de 2022Ler artigo ↗

Segurança ofensiva

Pentest – Uma rotina para manter a sua empresa segura.

Entenda o objetivo do pentest e por que a validação recorrente de falhas exploráveis deve acompanhar as mudanças do ambiente.

18 de novembro de 2022Ler artigo ↗

Segurança ofensiva

Phishing: cibercriminosos não estão mais “pescando” somente credenciais de usuários

Uma análise de Rodrigo Gava sobre roubo de sessões, phishing e a importância de validar o impacto de uma cadeia de ataque.

4 de novembro de 2022Ler artigo ↗
02

Governança e risco

21 artigos

Governança e risco

Priorização de vulnerabilidades: por que o CVSS sozinho não organiza a fila

Como priorizar vulnerabilidades pelo risco ao negócio, cruzando severidade técnica, exposição e ativos críticos, com SLAs e indicadores de redução de risco.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Plano Diretor de Segurança da Informação: o que é e como construir

O que compõe um PDSI, em que ordem construir o plano, por que o diagnóstico deve partir de teste e como evitar que o documento vire peça de prateleira.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Resolução BCB 538: o teste de intrusão anual exigido pelo Banco Central

O que a Resolução BCB 538 e a Resolução CMN 5.274 exigem no teste de intrusão, onde as instituições costumam falhar e como produzir evidência que se sustenta.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Maturidade em cibersegurança: como medir e o que fazer com a nota

O que é avaliação de maturidade em cibersegurança, como a nota é calculada, onde as empresas brasileiras estão e como transformar o resultado em plano.

14 de outubro de 2026Ler artigo ↗

Governança e risco

NIST CSF 2.0, ISO 27001 e CIS Controls: qual framework usar

Os três frameworks mais usados em segurança da informação respondem perguntas diferentes. Veja o que cada um faz, quando usar e como combiná-los.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Gestão de riscos de terceiros (TPRM): o ciclo de vida do fornecedor

O que é gestão de riscos de terceiros, as sete etapas do ciclo de vida do fornecedor e onde os processos de TPRM costumam falhar.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Orçamento de cibersegurança: como apresentar o pedido ao conselho

Como estruturar a apresentação do orçamento de cibersegurança ao conselho, com impacto no negócio, evidência da própria empresa, ondas de investimento e indicadores.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Continuidade de negócio e crise cibernética: BIA, PCN e DRP na prática

O que são BIA, PCN, DRP, RTO e RPO, como montar um sistema de continuidade de negócio e por que o plano precisa ser testado antes do incidente.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Adequação à LGPD: como montar o programa, etapa por etapa

O que um programa de adequação à LGPD precisa ter: mapeamento de dados, ROPA, RIPD, legítimo interesse, temporalidade, direitos dos titulares e resposta a incidentes.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Gestão de identidade e acessos (IAM): quem acessa o quê, por que e até quando

O que é gestão de identidade e acessos, por que a identidade virou a principal porta de entrada dos ataques e por onde começar a organizar os acessos.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Gestão de exposição (CTEM): do que está vulnerável ao que está alcançável

O que é gestão contínua de exposição a ameaças (CTEM), suas cinco etapas e como ela amplia a gestão de vulnerabilidades com descoberta, validação e mobilização.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Tabletop exercise: como conduzir um simulado de crise cibernética com a diretoria

Como montar e conduzir um exercício de mesa com executivos, que decisões ele precisa colocar à prova e os erros que reduzem o valor do simulado.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Política de segurança da informação: o que precisa ter e como torná-la aplicável

O que a política de segurança da informação precisa conter, como ela se organiza com normas e procedimentos e como escrever uma política que funcione na prática.

14 de outubro de 2026Ler artigo ↗

Governança e risco

Risco cibernético na linguagem do conselho: governança integrada de riscos

Como integrar o risco cibernético à gestão de riscos corporativa e traduzir cenários de ataque em impacto no negócio, com critérios, responsáveis e indicadores.

14 de outubro de 2026Ler artigo ↗

Governança e risco

3 perguntas para a revisão do PDSI com eficiência orçamentária

Riscos, prioridades e orçamento: três perguntas para revisar o Plano Diretor de Segurança da Informação com visão de negócio.

23 de dezembro de 2024Ler artigo ↗

Governança e risco

Como planejar a cibersegurança para 2025 com eficiência do investimento em cyber

Artigo do ciclo de planejamento de 2025 sobre como conectar investimento em cibersegurança, prioridades e estratégia de negócio.

23 de dezembro de 2024Ler artigo ↗

Governança e risco

Segurança Cibernética – uma estratégia para impulsionar os negócios.

Como uma estratégia de segurança cibernética baseada em riscos contribui para a resiliência e os objetivos do negócio.

16 de maio de 2023Ler artigo ↗

Governança e risco

O que é o Risco Cibernético?

Ameaça, vulnerabilidade e impacto: compreenda os componentes do risco cibernético e sua relação com a continuidade do negócio.

9 de maio de 2023Ler artigo ↗

Governança e risco

O que é segurança cibernética baseada em riscos?

Por que a gestão de risco digital exige uma visão de negócio que vai além do cumprimento de requisitos de conformidade.

28 de março de 2023Ler artigo ↗

Governança e risco

O que é cibersegurança com base em risco?

Entenda como uma abordagem baseada em risco conecta ameaças, vulnerabilidades e impacto para orientar decisões de segurança.

2 de fevereiro de 2023Ler artigo ↗

Governança e risco

Como é o Processo de Gestão de Vulnerabilidades?

Conheça as etapas da gestão de vulnerabilidades, da identificação à verificação, com priorização pelo risco para o negócio.

10 de outubro de 2022Ler artigo ↗
03

Ameaças e inteligência

9 artigos

Ameaças e inteligência

Ataque de ransomware: o que fazer nas primeiras 48 horas

O que fazer, e em que ordem, quando um ransomware atinge a empresa: conter sem destruir evidência, acionar quem decide, verificar backups, comunicar e recuperar.

14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

SOC interno, terceirizado ou híbrido: como decidir

O que cada modelo de SOC exige, quanto pesa a cobertura 24x7 e quais perguntas separam monitoramento com resposta de um painel de alertas.
14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

Infostealers: como senhas e sessões corporativas são roubadas

O que são infostealers, como capturam senhas e sessões em computadores pessoais, por que o segundo fator nem sempre protege e o que a empresa pode fazer.

14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

Segurança de IA generativa: governança, controles e testes

Prompt injection, vazamento de dados por agentes e uso de ferramentas fora da política: os riscos da IA generativa na empresa e como governá-los, protegê-los e testá-los.
14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

Monitoramento da dark web para empresas: o que procurar e o que fazer com o alerta

Como funciona o monitoramento da dark web para empresas, que fontes ele cobre, o que encontra e como transformar o alerta em ação antes do incidente.
14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

Site falso com a sua marca: como detectar e derrubar

Sites, perfis e anúncios falsos usando a marca da empresa para enganar clientes: como a fraude funciona, como detectar cedo e como funciona o takedown.

14 de outubro de 2026Ler artigo ↗

Ameaças e inteligência

ChatGPT e IA – novas formas de ameaças?

Uma análise publicada em 2023 sobre os desafios de segurança dos modelos de IA e a evasão de controles por prompts.

10 de fevereiro de 2023Ler artigo ↗

Ameaças e inteligência

O que é Cyber Threat Intelligence – CTI?

Como a inteligência de ameaças cibernéticas transforma informações sobre ataques em decisões para reduzir o risco digital.

27 de janeiro de 2023Ler artigo ↗

Ameaças e inteligência

O que é Deepfake?

Entenda os riscos de conteúdos manipulados por IA e o papel da conscientização e dos testes de engenharia social.

1 de novembro de 2022Ler artigo ↗
?

Nenhum artigo encontrado.

Tente uma palavra mais ampla ou explore todos os temas.

Do conhecimento à prática

Qual é o próximo passo
para o seu negócio?

Valide a sua superfície digital com o Ares ou descubra por onde evoluir a maturidade da sua segurança.

Conhecer o Ares ↗Avaliar maturidade ↗

Rua Doutor Renato Paes de Barros, 778 – conj 72 / 04530-001 – Itaim Bibi. 

Newsletter

Quem somos
VULTUS Platform
Ares
Governança de IA
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Governança de IA
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio
  • Red Team Assessment

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades

Técnico

  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentesting Avançado
Canal de denúncia

denuncia@vultuscyber.com.br

Responsável legal pelos dados

dpo@vultuscyber.com.br

Suporte técnico

suporte@vultuscyber.com.br

Política de Privacidade de Dados Pessoais
Código de Conduta Ética Profissional
Política de Segurança da Informação
Política do SGSPI

© 2025 VULTUS | Todos os direitos reservados.

Facebook Instagram Linkedin Youtube