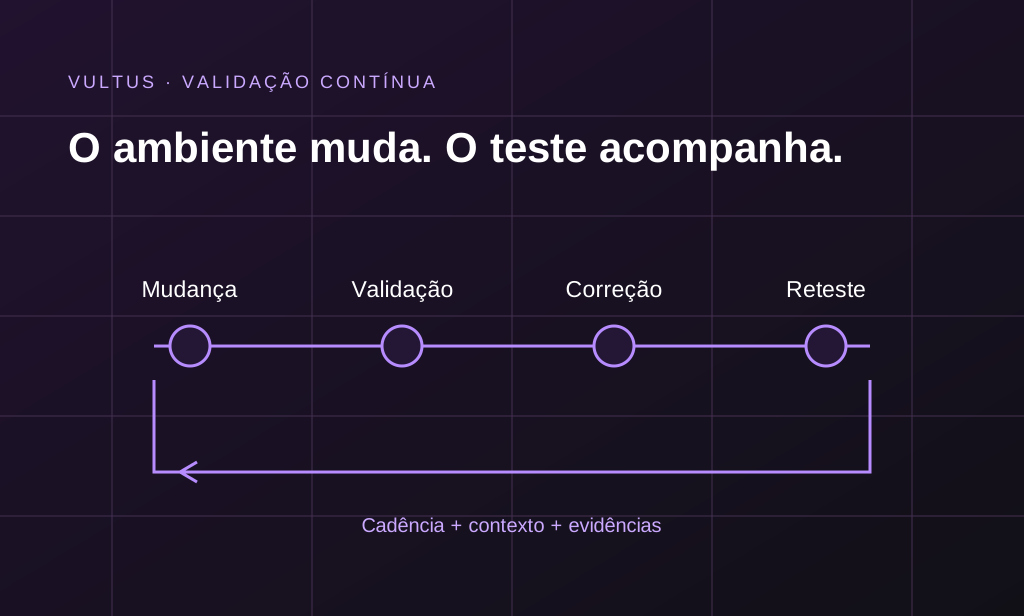
Pentest contínuo é uma forma de organizar a validação ofensiva para acompanhar as mudanças do ambiente e verificar as correções ao longo do tempo. Em vez de depender apenas de uma avaliação em uma data fixa, a organização conecta novas exposições, alterações relevantes e retestes a um processo recorrente.
O pentest autônomo com IA pode ajudar a executar esse processo com maior frequência. Para produzir redução de risco, as descobertas precisam chegar às equipes certas, virar correções e retornar ao ciclo de validação.
O que o Gartner publicou sobre testes contínuos
Em 6 de março de 2026, o Gartner publicou The Future of Pen Testing Is Continuous Offensive Security Testing. O resumo público aponta que a velocidade e a complexidade do ambiente deixam exposições relevantes sem validação entre avaliações tradicionais, defendendo uma disciplina contínua de testes.
Outra pesquisa, de 13 de julho de 2026, Emerging Tech: Agentic Red Teaming Will Separate Offensive Security Platform Winners and Losers, relaciona a evolução das plataformas ofensivas à descoberta de ataques guiada por agentes e à validação contínua.
Essas referências usam os resumos públicos das pesquisas. A leitura operacional a seguir é da Vultus: o valor está em encurtar o intervalo entre uma mudança relevante, a demonstração do risco e a confirmação de que ele foi tratado.
O intervalo entre avaliações também faz parte do risco
Imagine uma aplicação avaliada em janeiro. Em fevereiro, ela recebe uma nova integração; em março, muda a regra de acesso de um perfil; em abril, publica uma API. O resultado de janeiro continua válido para o que foi observado naquele momento, mas não responde sozinho às perguntas criadas pelas mudanças seguintes.
Uma nova funcionalidade pode alterar as condições de exploração de uma falha anterior. Uma correção pode resolver um caminho e deixar outro aberto. O teste recorrente permite voltar a essas perguntas enquanto o ambiente evolui.
Para o gestor, uma pergunta útil é: quanto tempo uma exposição relevante pode permanecer sem validação depois que entra em produção? Essa medida conecta a frequência dos testes ao ritmo real de mudança da empresa.
Pentest pontual, recorrente e contínuo
| Modelo | Como se organiza | Decisão que apoia |
|---|---|---|
| Pontual | Uma avaliação com objetivos, escopo e período definidos. | Compreender o risco observado naquele recorte e priorizar as correções. |
| Recorrente | Novas avaliações em uma cadência combinada, com retestes planejados. | Acompanhar a evolução do ambiente e verificar o tratamento dos achados. |
| Contínuo | Um processo permanente que combina cadência, mudanças relevantes, acompanhamento e reteste. | Reduzir o tempo entre exposição, validação e confirmação da correção. |
Essa organização é uma proposta prática da Vultus. A cadência deve respeitar criticidade, capacidade de correção e limites operacionais. Um programa contínuo pode combinar testes autônomos, investigação especializada e janelas específicas para atividades mais sensíveis.
Onde o pentest autônomo com IA contribui
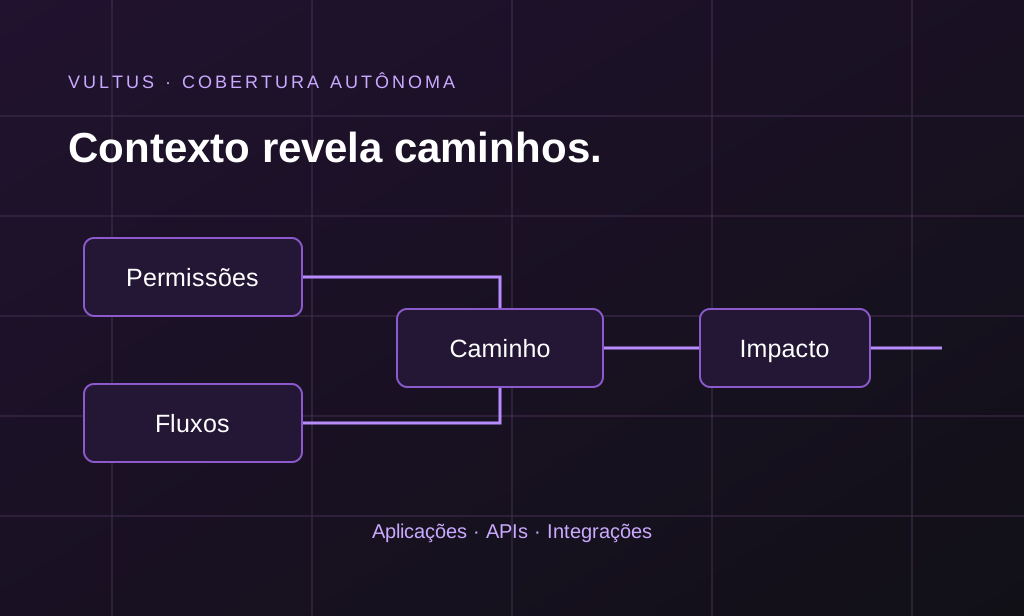
Agentes podem conduzir parte da investigação e revisitar hipóteses quando há uma nova versão ou uma mudança de acesso. Isso pode tornar viável avaliar mais vezes uma superfície definida, mantendo evidências do que foi observado em cada execução.
A autonomia também é relevante para profundidade: uma resposta diferente pode orientar outra hipótese e abrir um caminho de exploração. A capacidade de repetir essa investigação aproxima o teste ofensivo da rotina do produto.
Frequência e autonomia são dimensões diferentes. É possível executar um pentest manual de forma recorrente, assim como contratar uma execução autônoma isolada. O programa contínuo depende de como a organização usa as duas capacidades. Veja a comparação entre pentest autônomo e manual.
Um ciclo que termina na confirmação da correção
- Selecionar a superfície: priorizar aplicações e APIs críticas, perfis de acesso e integrações relevantes.
- Definir os gatilhos: combinar cadência com novas funcionalidades, exposições e mudanças de permissão.
- Validar os caminhos: investigar hipóteses, demonstrar impacto dentro do escopo e registrar evidências.
- Encaminhar a correção: atribuir responsável e prioridade conforme a exposição e o impacto para o negócio.
- Retestar: confirmar a interrupção do caminho e registrar o risco residual observado.
O responsável pelo programa precisa enxergar quais superfícies foram avaliadas, quais dependem de acesso adicional e quais achados ainda aguardam tratamento. Sem essa visibilidade, novas execuções podem aumentar a fila sem melhorar a segurança na mesma proporção.
O que medir além da quantidade de achados
Algumas medidas ajudam a conectar a operação ao resultado: tempo entre uma mudança e sua primeira validação, cobertura por aplicação e perfil, tempo de correção de caminhos relevantes e proporção de correções confirmadas por reteste.
Também vale acompanhar a recorrência: um problema resolvido volta em outra versão? Uma regra de autorização continua correta para todos os perfis testados? Esses sinais mostram se o aprendizado da avaliação chegou à engenharia e à governança.
No manifesto do Ares, a Vultus conecta testes autônomos contínuos à atuação adversarial híbrida. O Ares, nossa plataforma de pentest com IA, oferece a base de investigação por agentes; o processo de tratamento e a direção dos especialistas completam a operação. Converse com a Vultus sobre uma cadência adequada ao seu ambiente.