
OSINT e credenciais expostas
Correlacione sinais de fontes públicas e credenciais expostas relacionadas ao escopo para investigar pontos de entrada e caminhos de ataque.
Ares by Vultus · Pentest AI
Investigue sua superfície digital como um adversário. Agentes de IA, OSINT, sinais de credenciais expostas e testes mobile conectam exposições a caminhos de ataque com impacto demonstrável.
Arquitetura adversarial multiagêntica e harness proprietário com mais de 18 anos de experiência e TTPs do Red Team da Vultus. Escopo autorizado, evidências técnicas e supervisão humana.
Leia o Manifesto do Ares ↓
Da superfície ao caminho de ataque
Uma investigação ofensiva em que agentes de IA coletam contexto, formulam hipóteses e validam caminhos de ataque sobre uma superfície digital autorizada.
O Ares conecta descoberta, exploração e evidências para demonstrar como uma exposição pode se transformar em impacto. Os especialistas da Vultus orientam a operação e traduzem os achados em prioridades de correção.
Correlacione sinais de fontes públicas e credenciais expostas relacionadas ao escopo para investigar pontos de entrada e caminhos de ataque.
Investigue autenticação, permissões e fluxos de negócio, conectando o comportamento das aplicações às hipóteses adversariais.
Combine ambientes virtualizados, engenharia reversa e modelos de linguagem avançados para extrair e analisar informações relevantes ao teste.
Pentest com IA em ação · Série da Vultus
Killchains executadas pelo Ares, explicadas pela Vultus. Veja como uma exposição inicial se conecta a caminhos de ataque e ao impacto potencial para o negócio.
Uma killchain é a sequência de etapas de uma cadeia de ataque. Nesta série, simulações ofensivas documentadas mostram como o Ares testa hipóteses, reúne evidências e orienta a correção.
Uma simulação que partiu de uma credencial exposta e reconstruiu caminhos até dados pessoais e infraestrutura cloud. Veja como o Ares conectou evidências para demonstrar o impacto potencial.
Assistir no YouTube ↗Uma operação iniciada por um pedido em linguagem natural, com 7h30 de execução autônoma. O episódio explica como hipóteses de ataque se tornaram uma cadeia de exploração documentada.
Assistir no YouTube ↗Uma falha criada em contexto de vibe coding virou ponto de partida para uma simulação ofensiva. Entenda como o Ares identificou a brecha e reuniu evidências para orientar a correção.
Assistir no YouTube ↗Um upload de foto de perfil em uma aplicação esquecida abriu um caminho de ataque em uma simulação autônoma. Veja como o Ares conectou o acesso inicial à escalada até administrador de domínio.
Assistir no YouTube ↗
Manifesto do Ares · Visão da Vultus
A IA mudou a velocidade da descoberta ofensiva. A defesa precisa acompanhar.
Falhas antes difíceis de conectar passam a fazer parte de caminhos de ataque que podem ser investigados em escala. O Manifesto do Ares apresenta a visão da Vultus para responder a essa mudança.
Cases e imprensa
Experiências publicadas pelo Security Leaders mostram a aplicação de testes autônomos em diferentes setores. A EXAME apresenta a tecnologia e a expansão da Vultus.
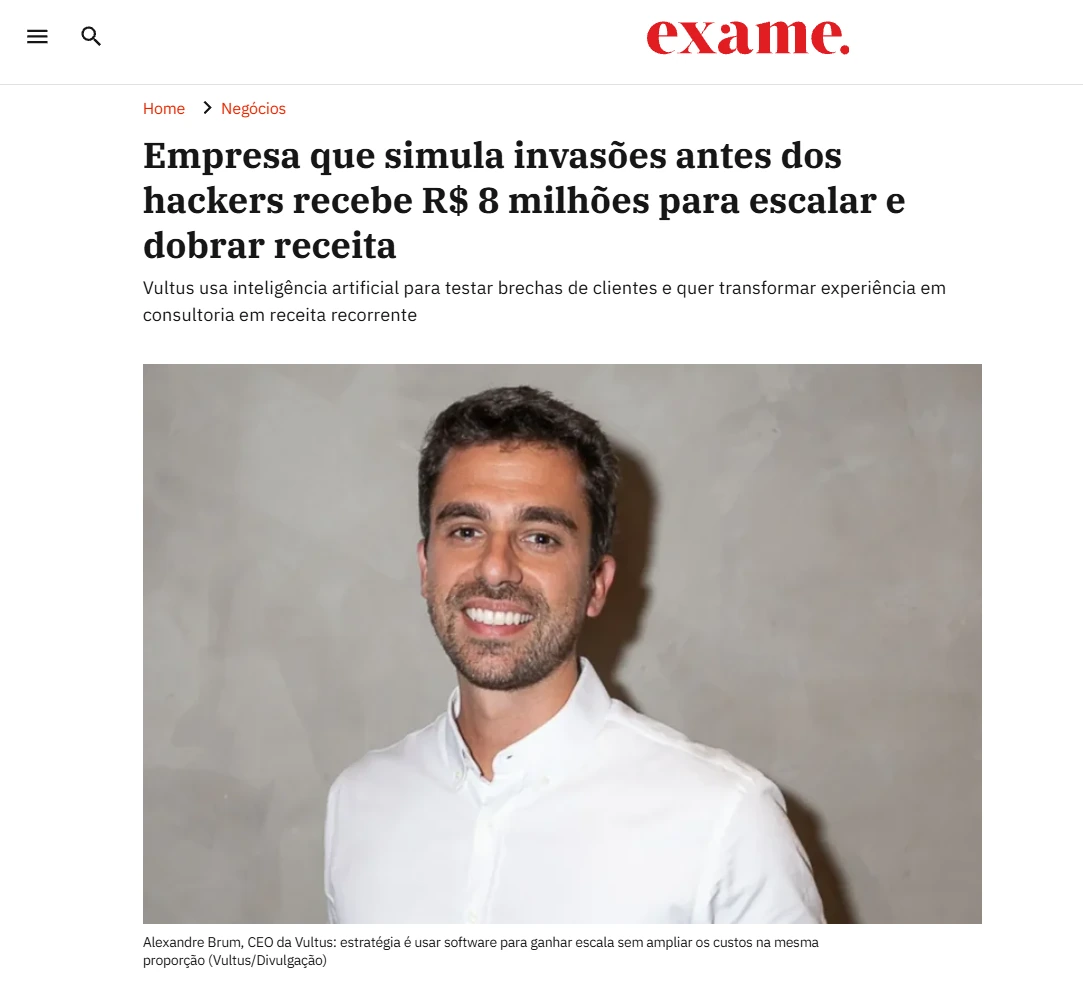 Reprodução da reportagem · EXAME / Negócios
Em destaque · EXAME
A reportagem apresenta o Ares e a estratégia da Vultus para transformar experiência em segurança ofensiva e tecnologia própria em testes com mais escala.
Ler a reportagem na EXAMESecurity Leaders ·
38 vulnerabilidades em cinco horas
Para atender uma demanda com prazo curto, a healthtech avaliou um escopo crítico com o Ares. Segundo a reportagem, oito achados eram críticos e duas cadeias de ataque foram demonstradas, com informações para reprodução e correção.
Ler case no Security Leaders ↗Security Leaders ·
26 vulnerabilidades em três horas
Em uma janela de teste planejada para reduzir o impacto operacional, a locadora encontrou falhas não apontadas na avaliação tradicional. A matéria relata seis achados críticos e evidências que apoiaram o direcionamento das correções.
Ler case no Security Leaders ↗Security Leaders ·
89 vulnerabilidades em seis horas
Uma aplicação crítica, já submetida a avaliações tradicionais, foi investigada com agentes autônomos. Segundo o relato publicado, o teste apontou 21 falhas críticas e 29 altas, com documentação dos caminhos para orientar a equipe na correção.
Ler case no Security Leaders ↗Os resultados relatados se referem a escopos específicos. Leia cada matéria para conhecer o contexto completo.
Como funciona o Ares
O ponto de partida é um escopo aprovado, com limites de execução e objetivos definidos. A investigação registra os caminhos testados e os achados para que a equipe possa revisar as evidências e agir.
Explore o Ares →Tecnologia própria · Experiência ofensiva aplicada
Múltiplos agentes de IA atuam em uma arquitetura orientada à investigação ofensiva. O harness é a camada de orquestração construída pela Vultus para aplicar seu conhecimento de Red Team aos testes.
Essa tecnologia reúne mais de 18 anos de experiência em segurança ofensiva e as táticas, técnicas e procedimentos (TTPs) do Red Team da Vultus. O objetivo é testar caminhos de ataque relevantes para o ambiente e produzir evidências que ajudem a priorizar a resposta.
Conhecimento ofensivo acumulado pelo Red Team da Vultus, incorporado ao harness proprietário do Ares.
Tecnologia brasileira em uso por empresas, com cases públicos que documentam a aplicação dos testes autônomos.
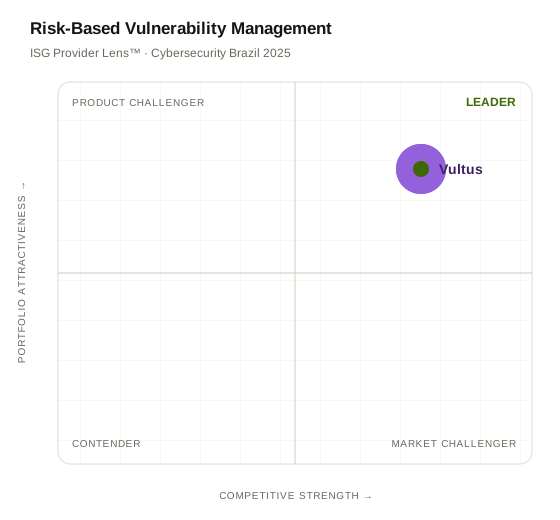
Quadrante líder em Risk-based Vulnerability Management no ISG Provider Lens™ Cybersecurity Brazil 2025.
Veja o reconhecimento ISG ↓Investigação mobile
O Ares também testa aplicações mobile com ambientes de virtualização e engenharia reversa apoiados por modelos de linguagem avançados.
A extração e a análise de informações da aplicação ajudam os agentes a compreender sua estrutura e seu comportamento. Esse contexto alimenta novas hipóteses e a investigação de exposições e caminhos de ataque.
Os resultados entram na mesma operação adversarial: validação, evidências técnicas e direcionamento para correção, dentro do escopo definido.
Experiência ofensiva · Reconhecimento independente
Vultus no quadrante líder em Risk-Based Vulnerability Management.
O reconhecimento no ISG Provider Lens™ Cybersecurity Brazil 2025 reforça a abordagem da Vultus: combinar profundidade técnica e visão de negócio para priorizar o risco.
É essa experiência de Red Team e gestão de vulnerabilidades que orienta o desenvolvimento do harness proprietário do Ares.
Uma operação complementar
Scanners ajudam a identificar possíveis vulnerabilidades. O pentest busca demonstrar como uma falha pode ser explorada e qual é seu impacto. No Ares, os agentes testam hipóteses ofensivas e documentam evidências para apoiar essa validação.
A investigação autônoma também trabalha com contexto, hipóteses e encadeamento de ataques. Pentesters e red teamers orientam objetivos, limites e aprofundamentos, combinando a capacidade dos agentes com a experiência ofensiva da Vultus.
Quando usar
Perguntas frequentes
A operação pode abranger aplicações, APIs, integrações e mobile, além da investigação com OSINT e credenciais expostas relacionadas ao escopo. Em mobile, o Ares combina virtualização, engenharia reversa e modelos de linguagem avançados para extrair e analisar informações relevantes ao teste. Os alvos, os acessos e os objetivos são definidos para cada operação.
A operação do Ares combina automação com supervisão humana. Os especialistas mantêm a análise de contexto, a validação e o aprofundamento técnico quando necessário.
O objetivo do Ares é validar riscos exploráveis com hipóteses de ataque e evidências técnicas. Scanners são úteis para levantar possíveis falhas; a validação ofensiva aprofunda o entendimento de como elas podem afetar o ambiente.
As superfícies, os objetivos e os limites de execução são combinados antes da operação. A demonstração é conduzida em escopo aprovado e acompanhada pela Vultus.
Significa que múltiplos agentes de IA atuam em uma arquitetura orientada a testar hipóteses de ataque. No Ares, um harness proprietário da Vultus coordena essa atuação e incorpora a experiência e as TTPs do seu Red Team, com escopo autorizado e supervisão humana.
Sim. A proposta é manter uma camada recorrente de validação ofensiva, incluindo mudanças em aplicações e retestes após correções, complementando as avaliações periódicas.
Converse com a Vultus
Conheça o Ares e alinhe um escopo de demonstração com nossos especialistas.