Pentest autônomo com IA é uma abordagem de teste ofensivo em que agentes conduzem parte da investigação, formulam hipóteses e adaptam os próximos passos às respostas do ambiente. No pentest manual, essa direção depende principalmente do especialista. Ambos precisam demonstrar uma falha explorável, explicar seu impacto e produzir evidências que orientem a correção.
A diferença está em como o trabalho é executado, repetido e supervisionado. Para escolher uma abordagem, vale olhar para a superfície que será testada, os acessos disponíveis, a profundidade necessária e a velocidade com que o ambiente muda.
O objetivo do pentest continua sendo validar o risco
Um alerta sobre uma configuração suspeita é um ponto de partida. O teste de intrusão investiga se essa condição permite um acesso indevido, uma alteração não autorizada ou outro impacto relevante. Pode ser necessário combinar fragilidades que, isoladas, parecem pequenas.
Essa lógica já aparece no guia NIST SP 800-115: pentesters simulam ataques e podem combinar vulnerabilidades para alcançar acessos adicionais. O documento também trata de planejamento, evidências e comunicação dos resultados. A IA muda a execução de parte desse trabalho; o compromisso com a validação permanece.
Autonomia, automação e assistência por IA
Há três situações diferentes que costumam receber o mesmo rótulo de “pentest com IA”. Em uma execução automatizada, o sistema percorre verificações programadas. Na assistência por IA, o especialista usa um modelo para apoiar análise e produção de conteúdo. Em uma arquitetura autônoma, agentes também assumem decisões durante a investigação, dentro dos limites definidos para a operação.
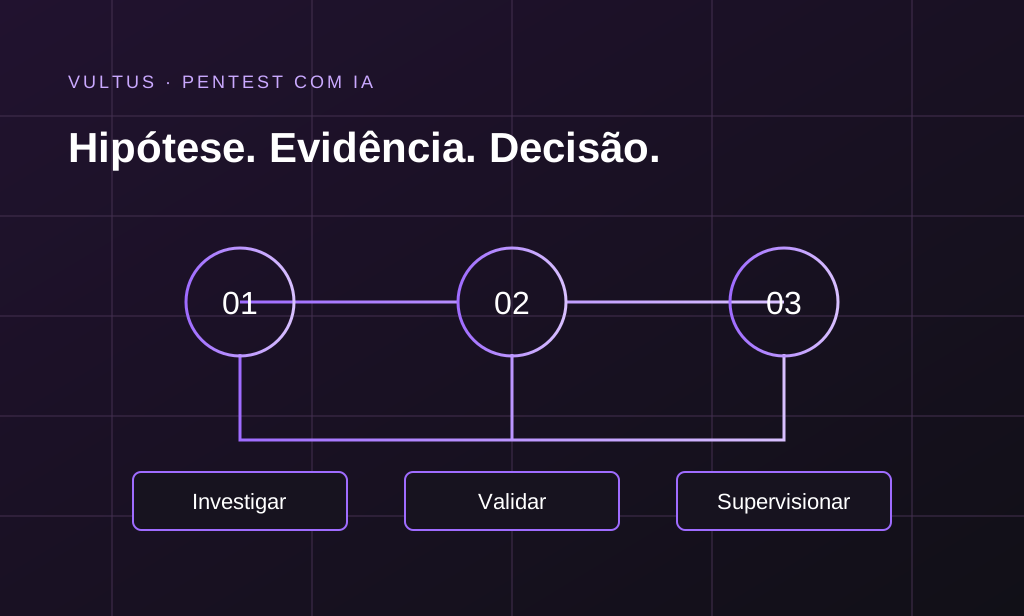
A autonomia relevante para um pentest envolve observar o alvo autorizado, propor uma hipótese, testá-la, interpretar o resultado e decidir se faz sentido continuar por aquele caminho. Uma conclusão precisa ser sustentada por evidência do ambiente, com revisão quando necessário.
Essa distinção ajuda a avaliar uma solução: procure entender quais decisões ela toma durante o teste e como essas decisões podem ser acompanhadas e interrompidas.
Pentest autônomo e manual na prática
| Aspecto | Pentest manual | Pentest autônomo com IA |
|---|---|---|
| Direção da investigação | O especialista escolhe e ajusta os caminhos, com apoio de automação. | Agentes conduzem parte das decisões, com escopo e supervisão definidos. |
| Contexto do ambiente | É construído pelo pentester a partir de acessos, respostas e informações do negócio. | Precisa ser fornecido ou descoberto durante o teste; perfis e regras continuam essenciais. |
| Repetição dos testes | Depende da agenda, do esforço necessário e da contratação. | Pode facilitar novas execuções e retestes, conforme a operação e os limites acordados. |
| Evidências | Devem permitir entender e reproduzir o caminho validado. | Precisam demonstrar o comportamento real do alvo, além da interpretação do agente. |
| Papel humano | Conduzir o teste e avaliar impacto, prioridades e correções. | Definir objetivos, supervisionar limites e revisar contexto, impacto e decisões. |
Um pentest manual pode ter excelente profundidade e automação. Um teste autônomo pode explorar caminhos que dependem de contexto. A qualidade de ambos depende do escopo, da execução e da evidência entregue.
Um exemplo: a mesma API, dois perfis de acesso
Considere um portal fictício em que duas empresas acessam suas próprias faturas. A API responde normalmente para ambos os usuários, mas uma combinação de identificador e permissão pode expor uma fatura da empresa errada.
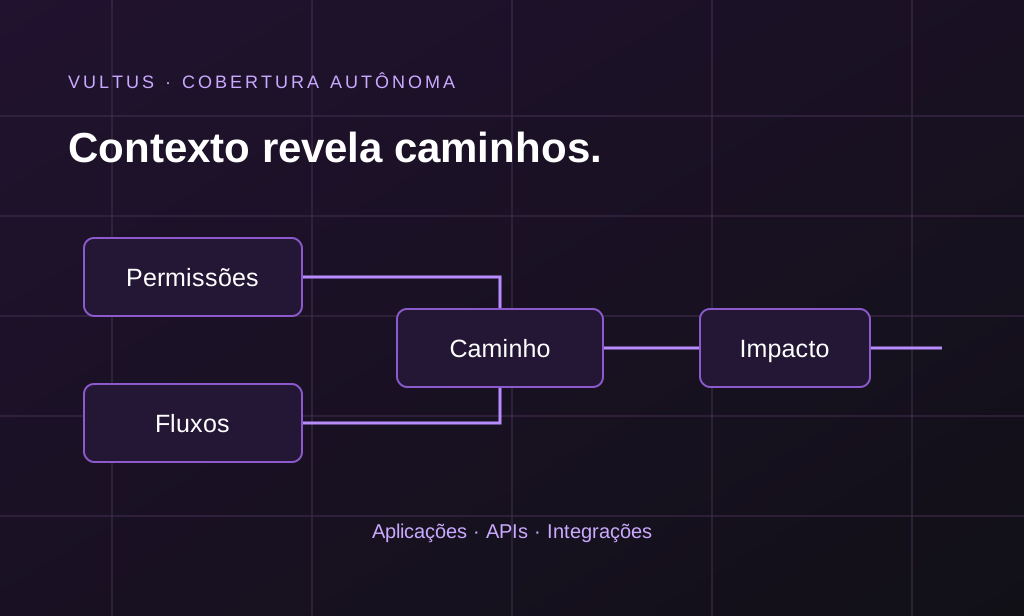
O teste precisa compreender a separação entre clientes, comparar comportamentos com perfis autorizados e demonstrar a violação usando dados de teste. O problema pode existir mesmo com componentes atualizados. É um caso em que interpretar o contexto de autorização faz diferença.
Um especialista pode conduzir essa investigação. Uma arquitetura autônoma também pode testar hipóteses desse tipo, desde que tenha acessos adequados e mantenha os limites da operação. A OWASP descreve essa classe como falha de autorização no nível do objeto, ou BOLA.
Como avaliar a abordagem certa para seu ambiente
- Superfície e perfis: quais aplicações, APIs, integrações e níveis de acesso serão exercitados?
- Profundidade: a entrega mostra caminhos de ataque e impacto ou somente condições suspeitas?
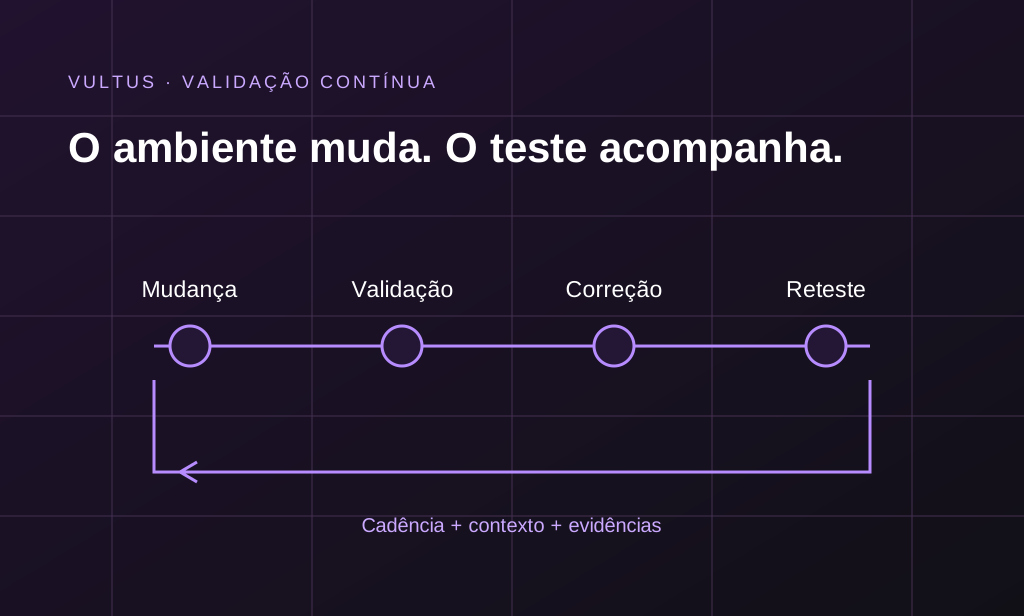
- Frequência: como novas versões e mudanças de permissão entram na próxima avaliação?
- Rastreabilidade: é possível compreender o que foi testado, com qual acesso e qual resultado?
- Correção: quem recebe o achado, como ele é priorizado e como será retestado?
O pentest contínuo organiza essa recorrência. Já a cobertura de testes autônomos depende dos caminhos e contextos que a investigação consegue alcançar.
Como a Vultus aplica essa visão no Ares
O Ares reúne uma arquitetura adversarial multiagêntica e um harness proprietário da Vultus, construído com mais de 18 anos de experiência e TTPs do nosso Red Team. O harness organiza a execução dos agentes e o uso das ferramentas de teste dentro da operação.
Essa base conecta descoberta ofensiva, hipóteses e evidências a uma atuação com escopo autorizado e supervisão humana. Os especialistas continuam responsáveis por transformar o impacto técnico em prioridades para o negócio.
Conheça a abordagem de pentest com IA da Vultus e veja caminhos de ataque demonstrados na série ARES KILLCHAINS BREAKDOWN.