Ir para o conteúdo
MENU
  • Nossas soluções

    Governança, Riscos & Compliance (GRC)

    • Plano Diretor de Segurança da Informação
    • Processos e Políticas de Segurança
    • Governança Integrada de Riscos
    • Programa de Proteção de Dados
    • Business Risk Assessment
    • Gestão de Identidade e Acessos
    • Gestão de Crises e Continuidade de Negócio
    • Gestão de Riscos de Terceiros
    • Avaliação de Maturidade
    • Simulados de Crises e Table Top ​
    • Modelagem de Riscos e Ameaças​

    Segurança Ofensiva

    • Pentest Autônomo com IA
    • Red Team Assessment
    • Cyber Wargames​
    • Testes de Intrusão Física e Wifi ​
    • Testes de Engenharia Social
    • Pentesting Avançado​
    • Testes de Engenharia Social

    Gestão de Vulnerabilidades & Exposição

    • Gestão e Governança de Vulnerabilidades​
    • Programa de Desenvolvimento Seguro

    Soc & Threat Intelligence

    • SOC Vultus by Google SecOps
    • Gestão e Prevenção a Fraudes
    • Cyber Threat Intelligence
  • Quem somos
  • VULTUS Platform
  • Avaliação de Maturidade
  • Blog
Quem somos
VULTUS Platform
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio
  • Red Team Assessment

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades

Técnico

  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentest Autônomo com IA
  • Pentesting Avançado
  1. Início
  2. Blog
  3. Artigo

Segurança ofensiva

Phishing: cibercriminosos não estão mais “pescando” somente credenciais de usuários

Uma análise de Rodrigo Gava sobre roubo de sessões, phishing e a importância de validar o impacto de uma cadeia de ataque.

Por Rodrigo Gava · VultusPublicado em 4 de novembro de 2022

Layout e marca atualizados em 8 de outubro de 2026

No início de novembro a Dropbox comunicou, através de um post em seu blog de tecnologia, que havia sido vítima de uma campanha de phishing e que, apesar do segundo fator de autenticação, cibercriminosos foram capazes de hackear sistemas da companhia, obtendo acesso a informações sensíveis.

Mas como isso foi possível?

A invasão foi viabilizada pelo uso de servidores proxy maliciosos (popularizados recentemente por serviços como o EvilProxy, na dark web) que permitiu a obtenção pelos atacantes de uma sessão de usuário válida, ou seja, mais do que acesso às credenciais do usuário, foi possível obter cookies de sessão com tokens de autenticação, usados por navegadores e serviços para determinar a identidade válida de um usuário.
A técnica utilizada pelo EvilProxy, outras plataformas de phishing-as-a-service ou mesmo projetos de código aberto como o evilginx2 se privilegia de sua posição como um nó da cadeia de comunicação entre usuário e serviços legítimos e permite que mesmo pessoas sem conhecimento técnico possam roubar tokens de autenticação e fazer bypass de autenticação de múltiplos fatores (MFA) em serviços como Apple, Google, Facebook, Twitter, GitHub, GoDaddy, dentre outros.

Esse tipo de ataque acontece por aproveitar-se de uma característica de arquitetura dos sistemas de autenticação. Veja, quando efetuamos login em um sistema, precisamos informar nome de usuário e senha, além dos demais fatores de segurança (um código numérico, autenticação em outro dispositivos etc.), certo?
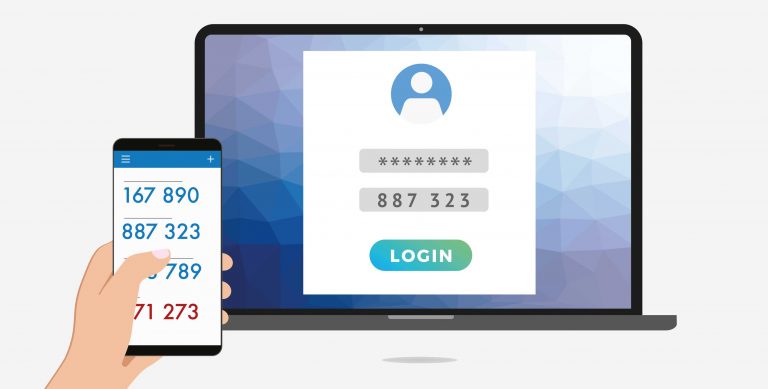
MFA – Múltiplo fator de autenticação

Feita essa autenticação inicial, ou seja, para todo o tráfego realizado após o login inicial, o dispositivo que estamos utilizando troca sem que notemos uma chave de acesso ou de sessão com o site ou servidor que estamos utilizando a depender da arquitetura. É justamente essa chave de acesso que os atacantes buscam atualmente e não mais os diversos fatores de autenticação necessários para obtê-la.

Os criminosos estão pegando um atalho, se posicionando entre a comunicação do usuário com o sistema que ele está tentando acessar, capturando as chaves de sessão após a autenticação inicial e uso de múltiplos fatores de autenticação.

Um risco crítico, raramente mapeado

Apesar de crítico, esse risco iminente não está no radar das empresas porque não é contemplado nos cenários de testes realizados e, quando o é, não são geradas evidências do real potencial de impacto de ataques cibernéticos que utilizem a técnica.

Fato é que uma simulação de phishing tradicional, largamente utilizada pelas companhias e que mede engajamento, taxa de cliques e a quantidade de credenciais capturadas não traduz o real impacto de uma kill chain que somente começa na campanha fraudulenta de e-mails.

Veja, se apenas uma única pessoa entre 2.000 colaboradores tiver suas credenciais obtidas pela campanha de simulação de phishing isso pode ser traduzido como um bom resultado. Mas e se, justamente essa pessoa, tiver nível de acesso garantido a sistemas e dados críticos da empresa? E se, através dessa única credencial obtida, um atacante for capaz de materializar o risco de um ataque destrutivo?
Daí a necessidade de se mudar com urgência a abordagem tradicional. As campanhas de phishing devem contar com uma simulação de técnicas AiTM (adversary-in-the-middle), além de uma incursão do red team que possa explorar kill chains a partir da obtenção de uma credencial.

Focar em conscientização ainda é a primeira linha de defesa, mas a aplicação dessa nova abordagem permite obter insights valiosos que ajudarão na melhoria da postura cibernética de sistemas que podem ser comprometidos a partir da simulação de phishing, além de identificar a necessidade da adoção de outras camadas de defesa como a verificação de endpoints e restrição de acesso por origem, por exemplo. A grande recorrência e altas taxas de sucesso de ataques de engenharia social que utilizam a nova técnica de phishing contra grandes empresas que, naturalmente, tem elevado nível de maturidade de segurança cibernética (Microsoft no caso do vazamento de códigos-fonte do Bing e, agora, Dropbox, por exemplo) devem criar a percepção de que o risco é crítico e merece maior atenção das estratégias de defesa.
Neste artigo

  • Mas como isso foi possível?
  • Um risco crítico, raramente mapeado

Segurança com visão de negócio

Transforme conhecimento em ação.

Converse com a Vultus sobre os riscos e as prioridades do seu ambiente.

Conversar com a Vultus →Avaliar maturidade →

Continue a leitura

Artigos relacionados

Segurança ofensiva

Pentest autônomo com IA e pentest manual: o que muda?

Compare pentest autônomo com IA e pentest manual: hipóteses de ataque, frequência, evidências e o papel dos especialistas na validação do risco.

8 de outubro de 2026Ler artigo →

Segurança ofensiva

Pentest contínuo: a visão do Gartner e o papel dos testes autônomos

Entenda a visão do Gartner sobre testes ofensivos contínuos e como o pentest autônomo com IA pode conectar mudanças, validação e reteste.

8 de outubro de 2026Ler artigo →
← Todos os artigos

Rua Doutor Renato Paes de Barros, 778 – conj 72 / 04530-001 – Itaim Bibi. 

Newsletter

Quem somos
VULTUS Platform
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio
  • Red Team Assessment

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades

Técnico

  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentesting Avançado
Canal de denúncia

denuncia@vultuscyber.com.br

Responsável legal pelos dados

dpo@vultuscyber.com.br

Suporte técnico

suporte@vultuscyber.com.br

Política de Privacidade de Dados Pessoais
Código de Conduta Ética Profissional
Política de Segurança da Informação
Política do SGSI

© 2025 VULTUS | Todos os direitos reservados.

Facebook Instagram Linkedin Youtube