Ir para o conteúdo
MENU
  • Nossas soluções

    Governança, Riscos & Compliance (GRC)

    • Plano Diretor de Segurança da Informação
    • Processos e Políticas de Segurança
    • Governança Integrada de Riscos
    • Programa de Proteção de Dados
    • Business Risk Assessment
    • Gestão de Identidade e Acessos
    • Gestão de Crises e Continuidade de Negócio
    • Gestão de Riscos de Terceiros
    • Avaliação de Maturidade
    • Simulados de Crises e Table Top ​
    • Modelagem de Riscos e Ameaças​

    Segurança Ofensiva

    • Pentest Autônomo com IA
    • Red Team Assessment
    • Cyber Wargames​
    • Testes de Intrusão Física e Wifi ​
    • Testes de Engenharia Social
    • Pentesting Avançado​
    • Testes de Engenharia Social

    Gestão de Vulnerabilidades & Exposição

    • Gestão e Governança de Vulnerabilidades​
    • Programa de Desenvolvimento Seguro

    Soc & Threat Intelligence

    • SOC Vultus by Google SecOps
    • Gestão e Prevenção a Fraudes
    • Cyber Threat Intelligence
  • Quem somos
  • VULTUS Platform
  • Avaliação de Maturidade
  • Blog
Quem somos
VULTUS Platform
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio
  • Red Team Assessment

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades

Técnico

  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentest Autônomo com IA
  • Pentesting Avançado
  1. Início
  2. Blog
  3. Artigo

Segurança ofensiva

O que é Cyber Kill Chain?

Entenda o conceito de cyber kill chain e como os caminhos de ataque ajudam a orientar a prevenção, a detecção e a validação ofensiva.

Por VultusPublicado em 12 de dezembro de 2022

Layout e marca atualizados em 8 de outubro de 2026

Kill chain é um conceito muito utilizado por militares, que é uma abordagem passo a passo para identificar e interromper a atividade inimiga. Cyber kill chain, portanto, nada mais é do que os caminhos de um ataque que levam até um alvo. Cyber kill chain detalha os estágios de vários ciberataques comuns e, por extensão, os principais pontos através dos quais uma equipe de segurança pode prevenir, detectar ou interceptar atacantes.
À medida que as organizações amadurecem, elas procuram novos modelos que lhes permitam entender melhor como os atacantes operam e como podem se defender melhor contra eles. Em teoria, ao compreender as etapas pelas quais um ataque avança, as equipes de segurança terão mais chances de detê-los ou de forçá-los a fazerem barulho suficiente para que os atacantes sejam prontamente detectados.

Uma abordagem com cyber kill chain é muito utilizada por equipes de segurança para se defender contra ciberataques sofisticados, também conhecidos como ameaças persistentes avançadas (APTs), onde os adversários passam um tempo significativo pesquisando e planejando um ataque. Geralmente esses ataques envolvem uma combinação de malware, ransomware, trojans, spoofing e técnicas de engenharia social para realizar uma invasão.
A kill chain pode ser utilizada durante a realização de testes de intrusão, e evidencia como possíveis atacantes se movem através de redes para identificar vulnerabilidades que podem ser exploradas. A kill chain de um ataque possui algumas etapas: 

  1. Reconhecimento: coleta e compilação de informações. A defesa necessária para evitar essa etapa é higiene de segurança cibernética
  2. Armamento: estágio em que o invasor está criando o ataque e, portanto, existem poucos controles de segurança que podem ter um impacto neste estágio.
  3. Entrega: esta é a terceira fase  e refere-se aos vetores de ataque usados para entregar cargas  maliciosas.
  4. Exploração: visa as vulnerabilidades de uma aplicação ou sistema operacional. Esta é a etapa em que o ataque é executado. Por isso a importância de se garantir que os sistemas estejam atualizados e tenham proteções ativas.
  5. Instalação: fase em que o invasor instala o malware no alvo.
  6. Controle e comando: o invasor obtém controle manual, ocorre quando o alvo já está comprometido.
  7. Ações finais: com acesso e controle dentro de uma rede alvo, o atacante pode executar seus objetivos, como extração de dados e informações, por exemplo.
No contexto de um teste de intrusão e a partir da perspectiva externa do atacante, por meio de um kill chain Risk Score é possível mensurar o potencial e possível impacto dos resultados obtidos caso fossem alcançados por um cibercriminoso. Kill Chain Risk Score é, em linhas gerais, um indicador que mede o estrago que pode ser feito em um alvo, através de um ataque – ele independe do tempo de ataque e considera o possível impacto de um ataque à disponibilidade, confidencialidade e integridade, que são os três pilares de segurança cibernética.

Validação ofensiva na prática

Conheça o pentest com IA da Vultus

O Ares combina arquitetura adversarial multiagêntica e um harness proprietário da Vultus para testar hipóteses de ataque com escopo autorizado e supervisão humana.

Entenda como funciona o Ares →
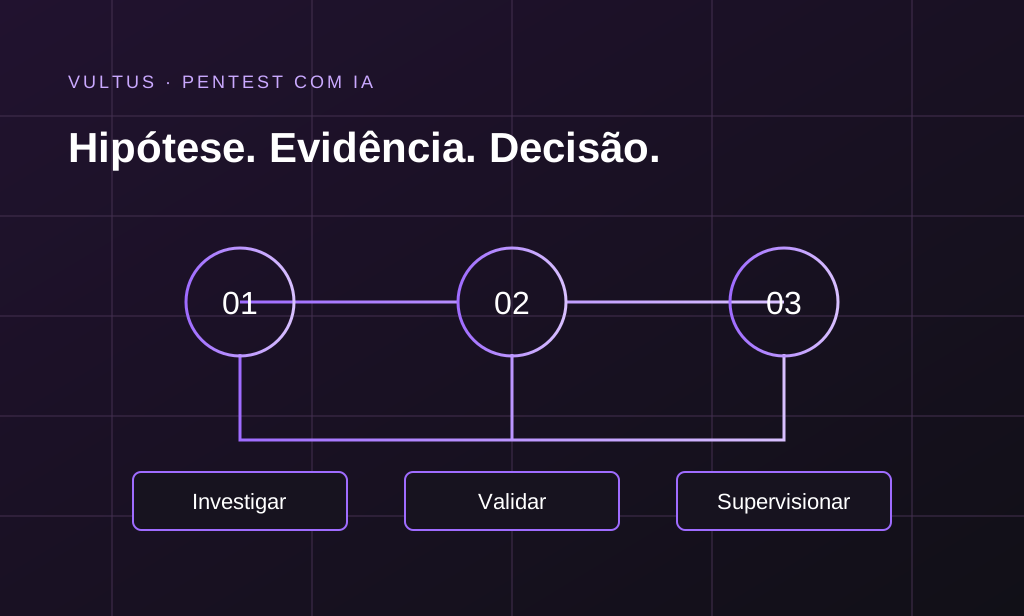
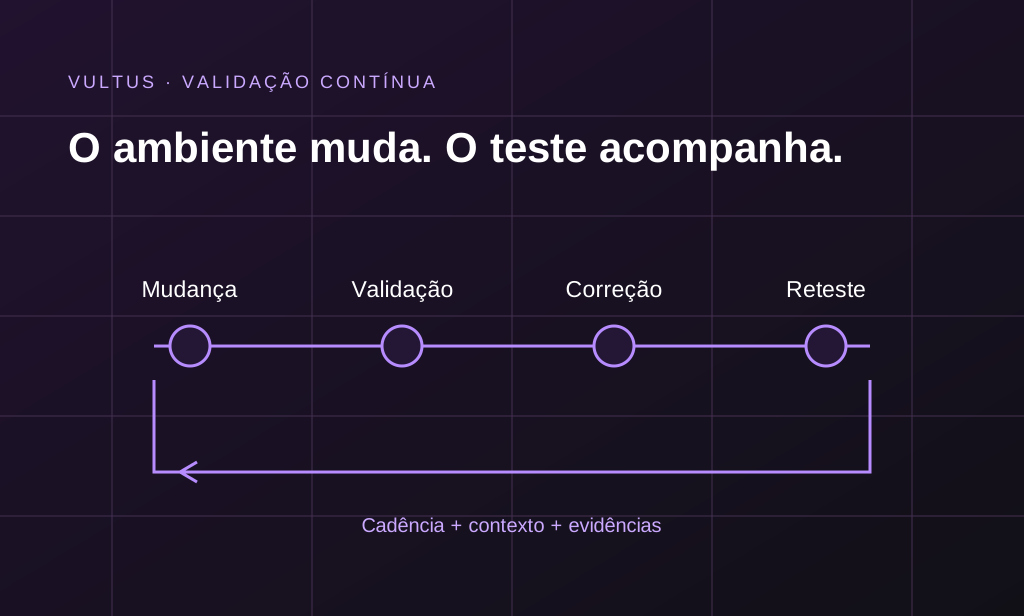
Veja os episódios de ARES KILLCHAINS BREAKDOWN →

Segurança com visão de negócio

Transforme conhecimento em ação.

Converse com a Vultus sobre os riscos e as prioridades do seu ambiente.

Conversar com a Vultus →Avaliar maturidade →

Continue a leitura

Artigos relacionados

Segurança ofensiva

Pentest autônomo com IA e pentest manual: o que muda?

Compare pentest autônomo com IA e pentest manual: hipóteses de ataque, frequência, evidências e o papel dos especialistas na validação do risco.

8 de outubro de 2026Ler artigo →

Segurança ofensiva

Pentest contínuo: a visão do Gartner e o papel dos testes autônomos

Entenda a visão do Gartner sobre testes ofensivos contínuos e como o pentest autônomo com IA pode conectar mudanças, validação e reteste.

8 de outubro de 2026Ler artigo →
← Todos os artigos

Rua Doutor Renato Paes de Barros, 778 – conj 72 / 04530-001 – Itaim Bibi. 

Newsletter

Quem somos
VULTUS Platform
Contato
Blog
Trabalhe Conosco
Nossas Soluções

Estratégico

  • Plano Diretor de Segurança da Informação
  • Processos e Políticas de Segurança
  • Governança Integrada de Riscos
  • Programa de Proteção de Dados
  • Budget de Cyber
  • Business Risk Assessment
  • Gestão de Crises e Continuidade de Negócio
  • Red Team Assessment

Tático

  • SOC Vultus by Google SecOps
  • Gestão de Identidade e Acessos
  • Gestão de Riscos de Terceiros
  • Avaliação de Maturidade
  • Simulados de Crises e Table Top
  • Gestão e Prevenção a Fraudes
  • Modelagem de Riscos e Ameaças
  • Gestão e Governança de Vulnerabilidades

Técnico

  • Cyber Wargames
  • Testes de Resiliência e Purple Team
  • Testes de Intrusão Física e Wifi
  • Cyber Threat Intelligence
  • Programa de Desenvolvimento Seguro
  • Testes de Engenharia Social
  • Pentesting Avançado
Canal de denúncia

denuncia@vultuscyber.com.br

Responsável legal pelos dados

dpo@vultuscyber.com.br

Suporte técnico

suporte@vultuscyber.com.br

Política de Privacidade de Dados Pessoais
Código de Conduta Ética Profissional
Política de Segurança da Informação
Política do SGSI

© 2025 VULTUS | Todos os direitos reservados.

Facebook Instagram Linkedin Youtube